国内の暗号資産取引所bitFlyer(ビットフライヤー)は10月29日、暗号資産の送付や日本円の出金といった大事な操作で、「パスキー認証」を使えるようにしました。スマホやパソコンの顔認証・指紋認証、または画面ロックのPINで本人確認をするしくみです。
登録は任意で、パスキーが使えないときは、設定に応じてこれまでの二段階認証も使えます。いまのところ、ログインのときには使えません。
さくっと要点
- 誰の話か:bitFlyerの利用者
- 何が変わったか:暗号資産の送付、送付先の登録、日本円の出金でパスキーが使えるように
- いつからか:10月29日から。登録は任意で、ログインには未対応
- 前後関係:10月2日には、詐欺被害を防ぐ「クールダウン」も発表(10月15日から適用)
パスキーって何?
これまでの二段階認証では、SMSやメールなどで受け取る数字(認証コード)を入力していました。パスキーでは、その代わりに自分の端末の顔認証・指紋認証・PINで本人確認をします。
bitFlyerによると、パスキーは正規のサイトやアプリに結びついているので、偽のサイトでは使えません。偽サイトに認証コードを入力させて盗む「フィッシング詐欺」に強いのが、いちばんの特徴です。顔や指紋の情報は端末の中にとどまり、bitFlyerには送られないとしています。
使える場面と、設定のしかた
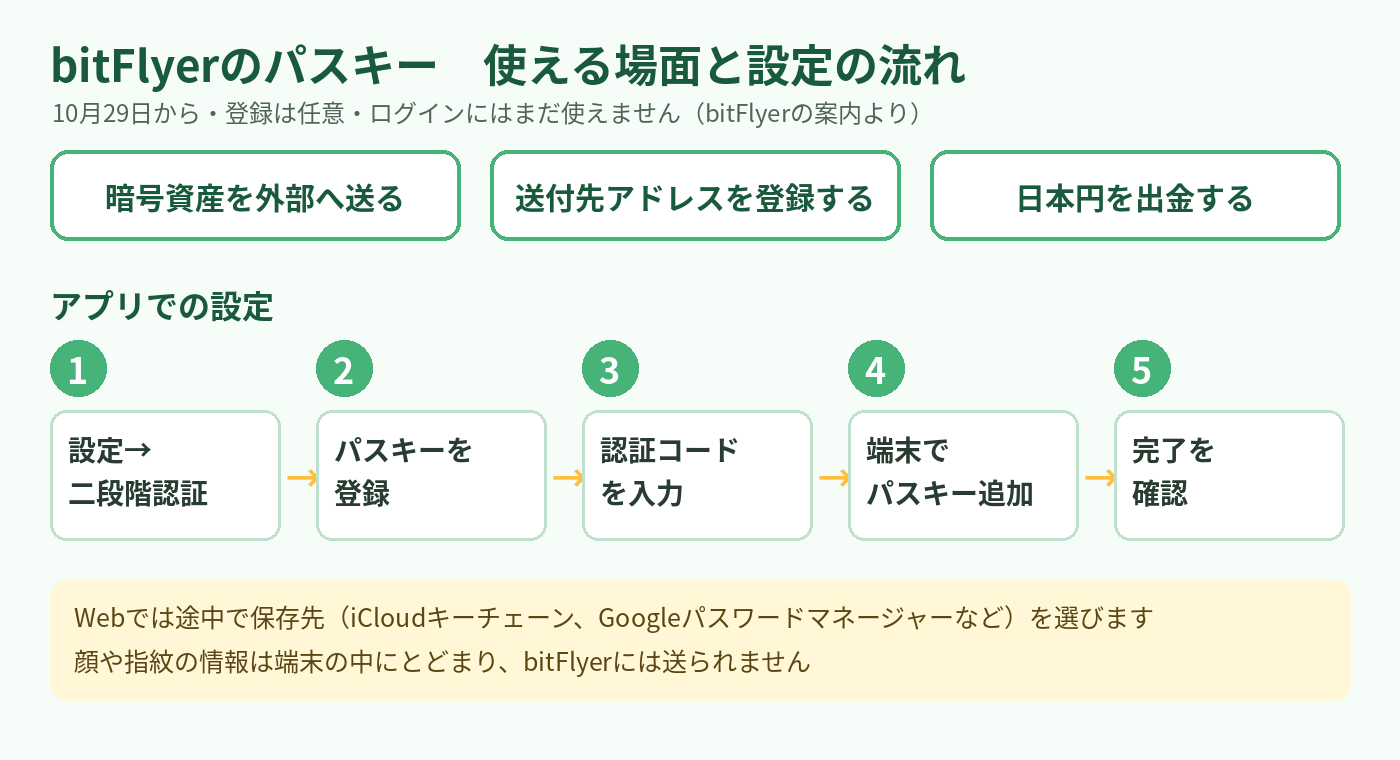
パスキーが使えるのは、次の3つの操作です。
- 暗号資産を外部へ送る
- 暗号資産の送付先アドレスを登録する
- 日本円を出金する
bitFlyerの案内では、アプリでの設定は次の流れです。
- 設定画面から「二段階認証」を開く
- パスキーを登録する
- 認証コードを入力する
- 端末でパスキーを追加する
- 登録が終わったことを確かめる
Webでも、設定画面の「二段階認証」から追加できます。途中で保存先(iCloudキーチェーンやGoogleパスワードマネージャーなど)を選ぶ画面が出ます。選べる保存先は、使っている端末やブラウザによって変わります。対応する端末は、bitFlyerの推奨環境のページで確かめてください。
わたしたちはどう見ればいい?
取引所の名前をかたる偽メールや偽サイトは、大きなニュースのあとに増えやすいものです。パスキーは、そうした偽サイトに認証コードを入力してしまう失敗を防ぎやすくする、実用的な対策です。bitFlyerを使っている人は、設定を考えてみる価値がありそうです。
ただし、パスキーがあれば何でも安心、というわけではありません。ログインはこれまでどおりなので、パスワードを使い回さない、メールやSMSのリンクからログインしないといった基本の対策も続けたいところです。偽メールを見分けるコツは、関連記事にまとめています。
参考・関連記事
出典
- bitFlyer「bitFlyer、セキュリティ強化に向け『パスキー認証』を導入」(2026年10月29日、PDF)
- bitFlyer「パスキー(Passkey)」案内ページ
- bitFlyer「bitFlyer、暗号資産の詐欺被害防止を目的に『クールダウン』を導入」(2026年10月2日発表、10月15日適用開始、PDF)
コメント