米国の大手取引所コインベース(Coinbase)は10月27日(米国時間)、データ分析サービスを提供する外部の会社「Amplitude(アンプリチュード)」で起きた事故で、一部の利用者の連絡先が漏れたと明らかにしました。コインベースは、自社のシステムへの不正なアクセスは見つかっておらず、利用者のお金は無事だと説明しています。
同じころ、韓国の大手取引所Bithumb(ビッサム)でも、社員が使う社内システムに不正なアクセスがあり、個人情報が漏れました。
さくっと要点
- 誰の話か:米コインベースの一部の利用者と、韓国Bithumb(今わかっているのは主に社員の情報)
- 何が起きたか:連絡先などの個人情報の流出。どちらも、お金の流出は報告されていない
- まだわからないこと:漏れた人数。SNSで出回った「7万人超」は、コインベースの広報が「誤り」と否定
- 気をつけること:漏れた連絡先を使った、偽のメールや電話
何が起きたのか
コインベース:Amplitudeで起きた事故で、「ごく一部」の利用者の連絡先と、一部の取引データが影響を受けたといいます。自宅の住所や、口座やお金に直接たどり着けるような情報は含まれていないと、広報が米メディアのUnchainedに説明しました。対象の人には直接メールで知らせ、当局にも報告しているそうです。影響を受けた人数や、事故がいつ起きたのかは公表されていません。
Bithumb:10月27日(韓国時間)、社員が仕事で使うスマホ向けの社内システムに、外部から不正なアクセスがあったことに気づきました。その日のうちに、韓国インターネット振興院(KISA)と個人情報保護委員会に届け出ています。今わかっているのは主に社員の情報ですが、会員の情報が含まれていないかも調べているところです。このシステムは取引のしくみとは別で、「顧客の暗号資産にはこの経路では手が届かない」と説明していると、CoinDeskは伝えています。
韓国ではほかにも、大信証券で顧客3万8,490人分の情報が漏れるなど、金融機関へのサイバー攻撃が続いています。
コインベースは2023年に日本でのサービスを終えていて、日本法人の登録は残っているものの、扱う暗号資産はありません。Bithumbは日本の登録業者ではありません。日本の取引所の話ではありませんが、取引所の名前をかたる詐欺はどこでも起こりえます。
わたしたちが気をつけたいこと
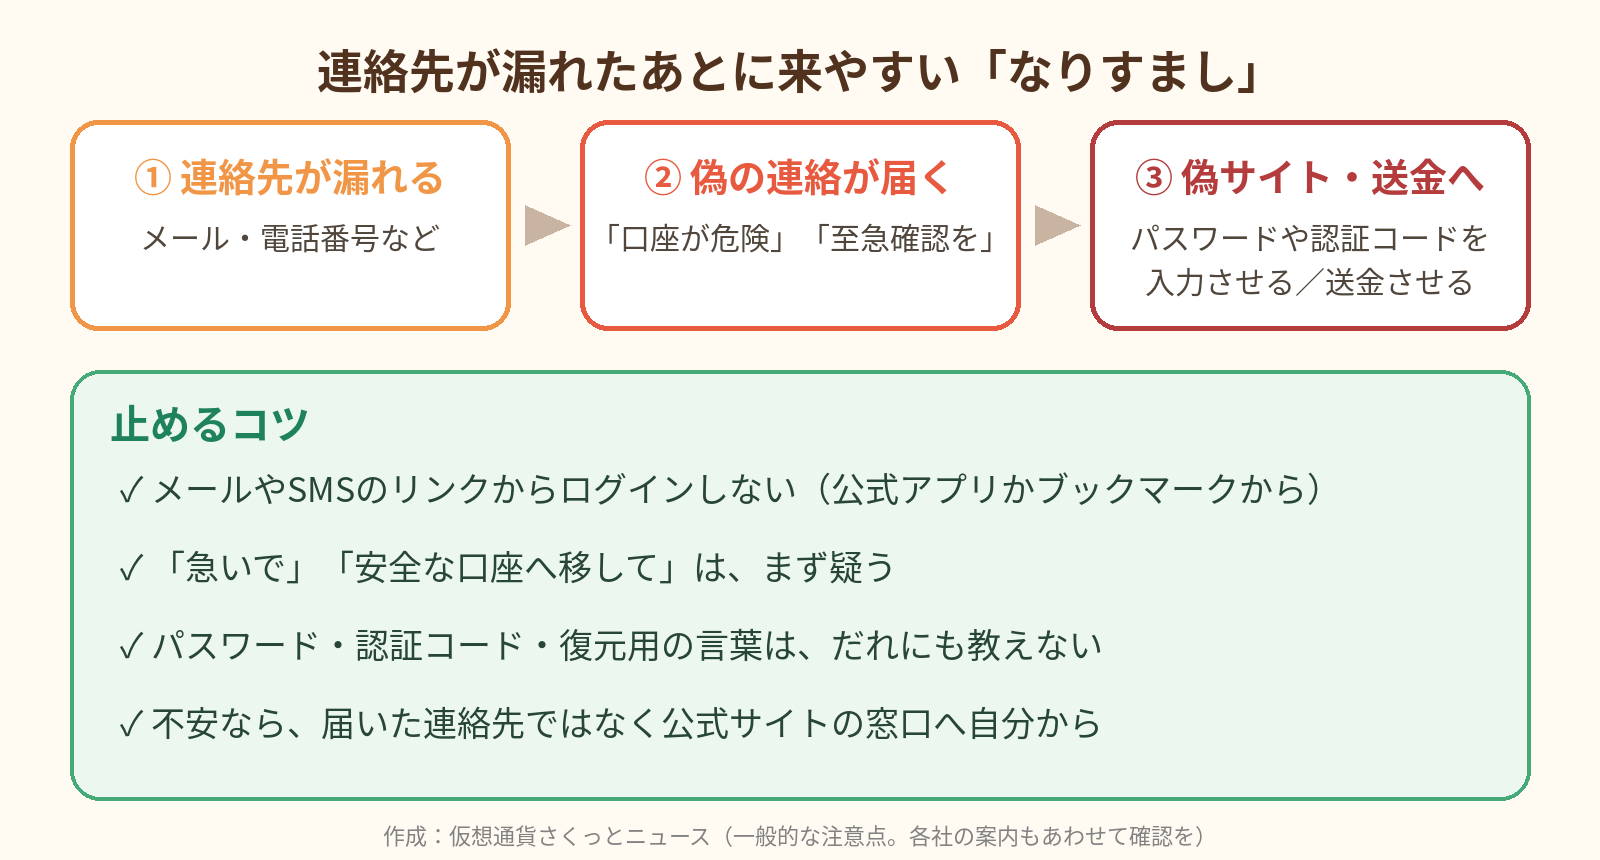
連絡先が漏れると、本物そっくりのメールやSMS、電話が届きやすくなります。「お金は無事」でも、ここからだまされてしまうことがあるので、次の点を覚えておくと安心です。
- メールやSMSのリンクからはログインしない。公式アプリか、自分で登録したブックマークから開く
- 「口座が危ない」「至急確認を」と急がせる連絡は、まず疑う
- パスワード、認証コード(ログイン時に届く数字)、ウォレットの復元用の言葉は、サポートを名乗る人にも教えない
- 「安全な口座に移して」と送り先を指定されたら、詐欺を疑う
- 不安なときは、届いた連絡先ではなく、公式サイトに載っている窓口に自分から問い合わせる
出典
- CoinDesk「Coinbase says user funds are safe after vendor exposes customer data」(2026年10月27日・米国時間)
- Unchained「Coinbase Says Amplitude Incident Hit Contact and Some Transaction Data, Denies 70K Claim」(2026年10月28日)
- Cointelegraph「Coinbase denies systems breach, says vendor exposed customer data」(2026年10月28日)
- Decrypt「Coinbase Customer Data Hit in Analytics Vendor Breach, Funds ‘Not Impacted’」(2026年10月28日)
- CoinDesk「Bithumb hacked through employee system as South Korean financial firms face cyberattacks」(2026年10月28日)
- 聯合ニュース(韓国語、2026年10月28日)
- DigitalToday「Bithumb internal mobile system hacked, probing personal data leak scope」(2026年10月28日)
- ITmedia NEWS「Coinbase、『日本事業の見直しと既存顧客との取引停止』を発表」(2023年1月19日)
コメント