イーサリアム財団は2026年10月1日、誰が払ったかを相手に知らせずに、使った分だけ課金されるAPI(外部サービスをプログラムから呼ぶ窓口)を使える仕組み「zkAPI」を公開しました。オープン・アノニミティ・プロジェクト(Open Anonymity Project)と共同でつくり、イーサリアムのメインネット(本番のネットワーク)上ですでに動きます。
利用者は一度、金庫にあたる契約(ボールト)へETHやUSDC(米ドルに連動するステーブルコイン)などを預けます。その後はゼロ知識証明(中身を見せずに、条件を満たすことだけを示す暗号技術)で利用を認めます。AI側は質問を見ます。支払い側は金額を見ます。二つを結ぶ情報は、どちらも持たない設計です。
さくっと要点
- 誰の話か:イーサリアム財団のdAIチーム(AI担当)と、Open Anonymity Project
- 何が変わるか:口座とAPIキー(利用のための鍵)を結ばず、証明だけで短い利用キーを受け取れる
- いつ効くか:2026年10月1日の公開時点で、メインネット上ですでに使える
- 前後関係:2月にダヴィデ・クラピス氏とヴィタリック・ブテリン氏が示した設計の実装
支払いと、質問の内容を分ける
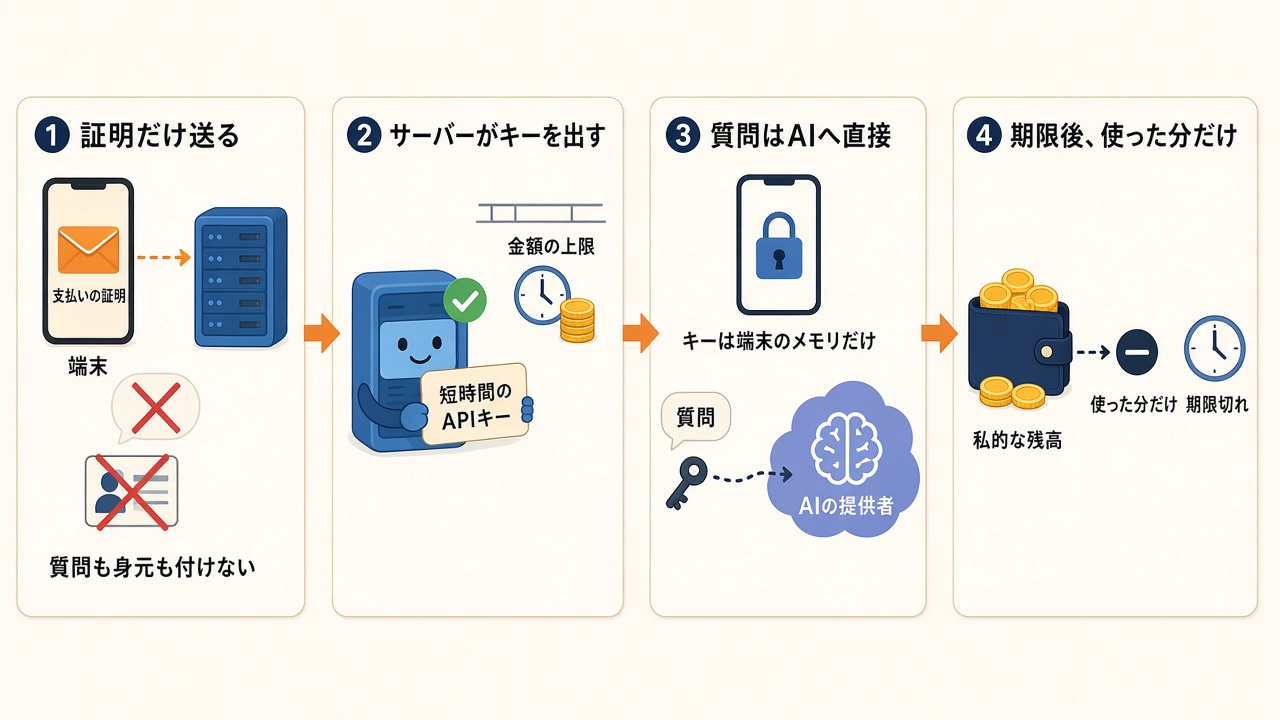
端末上のクライアントが、質問も身元も付けずに支払いの証明を送ります。サーバーは確認のうえ、金額に上限のある短時間のAPIキーを出します。キーは端末のメモリだけにあり、質問はそのキーとともにAIの提供者へ直接送られます。期限が切れると、使った分だけ私的な残高から引かれます。
二重使いを防ぐため、支払いのたびにナリファイア(使い切りを示す一方通行の番号)が公開されます。二度使おうとすると番号が重なり、その試みだけが分かります。クライアントは自分のパソコン上で、OpenAIやOllamaと同じ形式のAPIを出します。既存のアプリは、接続先を自分の端末に向けるだけで使えます。
通信元のIPアドレスまでは隠れません。質問の書き方でも、別々の利用が再び結び付くことがあります。資金は会社の口座ではなくイーサリアム上の契約にあり、サーバーが消えても引き出せます。The BlockとDecryptは、公開リポジトリがこの仕組みを実験的だと位置づけている、と伝えています。
出典
- Ethereum Foundation Blog「Introducing zkAPI: private usage credits for any API」(Vittorio Rivabella, dAI Team、2026年10月1日)
- The Block「Ethereum Foundation launches zkAPI to let users pay for AI models without revealing identity」(2026年10月1日)
- Decrypt「Ethereum Now Lets You Pay for AI Without Revealing Who You Are」(2026年10月2日)
コメント